
الخميس، 17 سبتمبر 2026
11:44 م


الخميس، 17 سبتمبر 2026
11:44 م
الخميس، 17 سبتمبر 2026 08:29 م
مشاركة


قمر صناعي
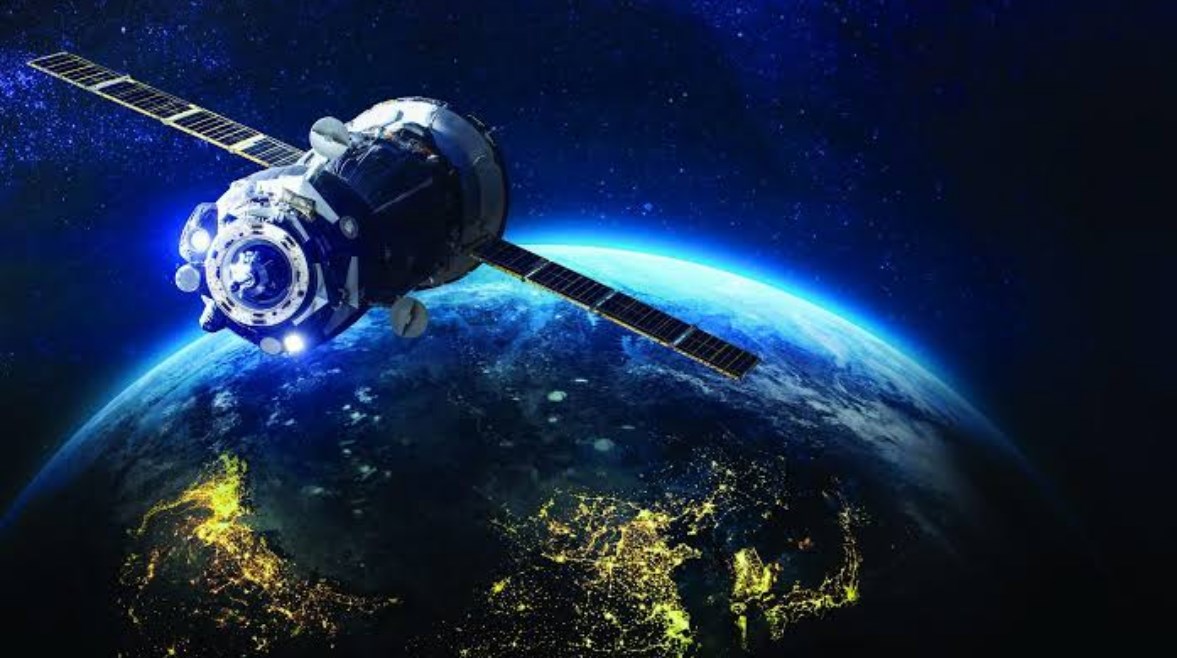
كشفت بيانات متاحة للعامة تسجيل أكثر من 100 حادثة سيبرانية استهدفت أنظمة فضائية خلال الفترة من عام 1957 حتى مطلع العشرينيات من القرن الـ21، وسط تزايد الاعتماد على البنية التحتية الفضائية في قطاعات حيوية تشمل الملاحة والطاقة والاتصالات.
ووفقًا لأحدث تقرير صادر عن فريق الاستجابة للطوارئ السيبرانية لأنظمة التحكم الصناعية لدى كاسبرسكي (ICS CERT)، لم يعد أمن الفضاء مقتصرًا على حماية الأقمار الصناعية الموجودة في المدار الأرضي؛ إذ أصبحت المنظومة الفضائية شبكة مترابطة تضم محطات التحكم الأرضية، ووصلات الاتصال، ومحطات اتصال المستخدمين، وبرمجيات تابعة لأطراف خارجية.
وأشار التقرير إلى أن المهاجمين يستغلون الحلقات الأقل تأمينًا في هذه المنظومة لتنفيذ هجماتهم، ما يجعل حماية البنية التحتية الأرضية وأجهزة المستخدمين جزءًا أساسيًا من أمن الأنظمة الفضائية.
وحذرت كاسبرسكي من مخاطر تستهدف أنظمة الملاحة العالمية عبر الأقمار الصناعية (GNSS)، بعدما شهدت منطقة البحر الأسود زيادة حادة في حالات تزييف إشارات GPS وGNSS خلال عام 2023.
وأجرى باحثو الشركة، بالتعاون مع 70 شركة عالمية لتوريد المعدات، تدقيقًا لأجهزة GNSS المتصلة بالإنترنت، خلص إلى أن أكثر من 3 آلاف جهاز استقبال GNSS معرض فعليًا لهجمات سيبرانية مباشرة عبر الإنترنت.
ويمثل ذلك خطرًا على قطاعات تعتمد على أنظمة الملاحة، من بينها الملاحة البحرية والجوية والخدمات اللوجستية البرية.
وتوصي كاسبرسكي المؤسسات بحظر الوصول الخارجي إلى أجهزة استقبال GNSS لحمايتها من الهجمات السيبرانية عبر الإنترنت، بينما ينبغي في الحالات التي يكون فيها الاتصال بالإنترنت ضروريًا استخدام آليات قوية للمصادقة والتحقق من الهوية.
وذكر التقرير، أن جهات التهديد تستغل أحيانًا البنية التحتية للأقمار الصناعية لإخفاء أنشطتها الخبيثة. وخلال العقد الثاني من القرن الحادي والعشرين، استخدمت مجموعات من الهجمات المتقدمة المستمرة (APT)، من بينها Turla وWhitebear، حركة بيانات الأقمار الصناعية غير المشفرة لتوجيه الاتصالات مع خوادمها، ما وفر لها مستوى مرتفعًا من التخفي.
وتعود مخاطر اعتراض الاتصالات الفضائية إلى سنوات سابقة، إذ أظهرت حوادث منذ عام 2009 إمكانية استخدام برامج تجارية منخفضة التكلفة لاعتراض تدفقات فيديو غير مشفرة واردة من أنظمة عسكرية في منطقة الشرق الأوسط.
وفي الوقت الراهن، تواصل مجموعات متقدمة مثل Thrip استهداف مشغلي الأقمار الصناعية وقواعد بيانات الخرائط الجغرافية المكانية، بهدف مراقبة البنية التحتية الفضائية الحيوية أو تعطيلها.
واستعرض تقرير كاسبرسكي التداعيات غير المباشرة التي يمكن أن تنتج عن الهجمات السيبرانية على الأنظمة الفضائية. وفي 2022، تعرضت شبكة KA-SAT التابعة لمشغل الأقمار الصناعية Viasat لهجوم سيبراني واسع النطاق، استغل جهاز شبكة افتراضية خاصة (VPN) جرى إعداده بشكل خاطئ لنشر برمجية المسح الخبيثة AcidRain.
وأدى الهجوم إلى تعطيل نحو 30 ألف محطة اتصال بالأقمار الصناعية في أنحاء أوروبا، وتسبب بشكل غير مباشر في توقف العمليات عن بعد لأكثر من 5,800 عنفة رياح.
وزادت المخاطر مع الكشف عن برمجية AcidPour في عام 2024، وهي برمجية تدميرية شديدة الخطورة مرتبطة بمجموعة الهجمات المتقدمة المستمرة Sandworm.
وعلى خلاف AcidRain، تستهدف AcidPour نطاقًا أوسع من أجهزة التوجيه العاملة بنظام لينكس، ومعدلات إشارات الأقمار الصناعية، وأنظمة تخزين البيانات.
وقالت إيكاترينا رودينا، خبيرة التحليل الأمني في كاسبرسكي: "لا تقتصر المنظومة الفضائية على الأقمار المرسلة إلى المدار؛ إذ تُمثل شبكات التحكم الأرضية، وقنوات الاتصال، وأجهزة استقبال المشتركين الأساس التشغيلي للمنظومة كلها، وهي تفتقر غالبًا إلى الحماية الكافية".
وأضافت أن الاعتماد المتزايد على تكنولوجيا الأقمار الصناعية في الحياة المدنية، سواء في أنظمة الملاحة أو شبكات الطاقة، يجعل من الضروري تأمين هذه الاتصالات، وفرض التشفير على روابط حركة البيانات الواردة، وتحديث أجهزة الاستقبال المتصلة بالإنترنت.
اقرأ أيضا:


تابعونا على


17 سبتمبر 2026 07:04 م
16 سبتمبر 2026 11:25 ص
14 سبتمبر 2026 11:16 م
14 سبتمبر 2026 08:03 م
أكثر الكلمات انتشاراً