
الأحد، 01 نوفمبر 2026
10:35 م


الأحد، 01 نوفمبر 2026
10:35 م
الأحد، 01 نوفمبر 2026 08:31 م
مشاركة


تطبيقات الذكاء الاصطناعي
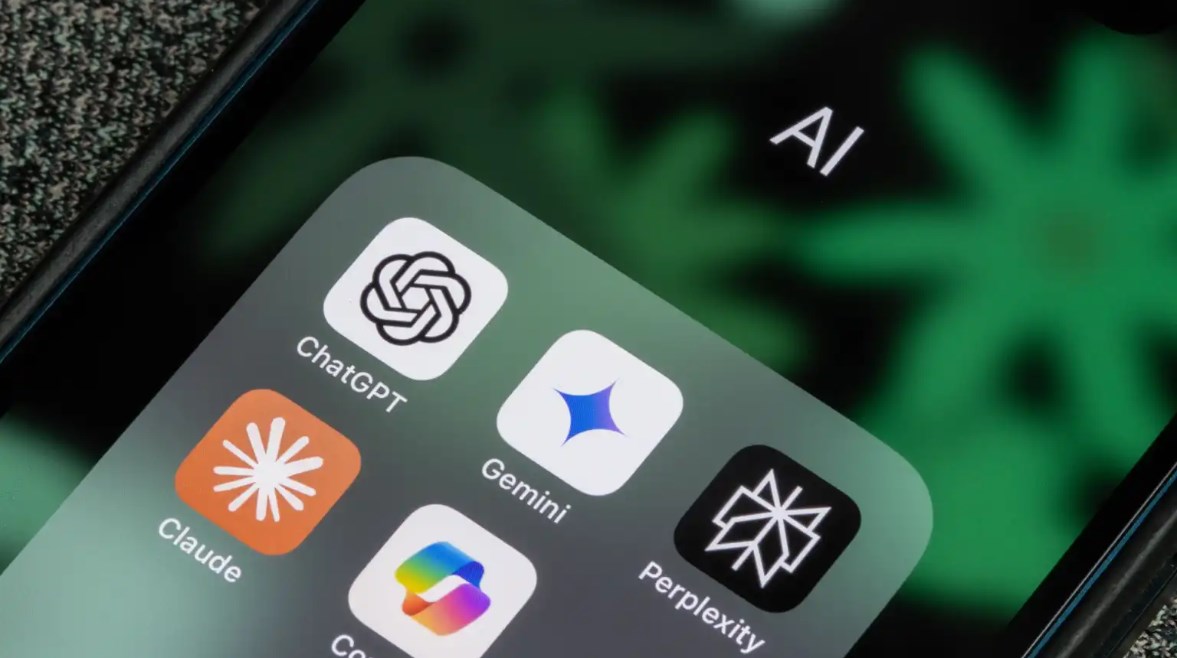
حذر باحثون في الأمن السيبراني من حملة إلكترونية تستخدم نسخًا مزيفة من تطبيقات ChatGPT وClaude لخداع المستخدمين، وتحميل برامج ضارة على أجهزتهم دون علمهم.
وكشفت شركة تشيك بوينت "Check Point" للأمن السيبراني، أن هذه الحملة تعتمد على مستودعات مزيفة عبر منصة GitHub، تروج لنسخ مزعومة من تطبيقات الذكاء الاصطناعي، وتستغل ظهورها في نتائج البحث لخداع المستخدمين ودفعهم إلى تحميل الملفات الخبيثة.
وتابع الباحثون الحملة، التي أطلق عليها اسم Yoba، منذ شهرين، وقد أنشأ القائمون عليها مستودعات وصفحات على GitHub.io لتطبيقات مزعومة تسمى GPT-5.6 Sol وGPT-6 Astra وClaude Opus، وقاموا باستضافة البرامج الضارة كملفات ZIP على GitHub.
وأوضحت شركة تشيك بوينت أنه على الرغم من أن المستودعات لا تُظهر علامات على التفاعل الزائف (مثل النجوم أو النسخ المُضخّمة بشكل مصطنع) التي من شأنها الترويج لها ضمن نتائج بحث GitHub، إلا أنها لا تزال تظهر ضمن النتائج الأولى على جوجل.
ويرجع ذلك على الأرجح إلى التلاعب بتحسين محركات البحث، حيث يقوم المهاجمون بتحسين العناوين والأوصاف ونطاقات الاستضافة لجعل مشاريعهم الخبيثة تحتل مرتبة عالية في محركات البحث الخارجية.
ويحتوي كل ملف مضغوط على ملف تنفيذي شرعي موقّع من قِبل OpenAI أو Anthropic، مُرفقًا بملف DLL خبيث يقوم الملف التنفيذي بتحميله عند تشغيله من قِبل الضحية.
وتُعرف هذه التقنية باسم التحميل الجانبي لملفات DLL، وتُستخدم غالبًا للتحايل على إجراءات الحماية الأمنية.
وكتب إيلي سمادجا من شركة تشيك بوينت أن البحث لا يشير إلى اختراق برامج ChatGPT أو Claude أو OpenAI أو Anthropic، وأضاف: "بدلاً من ذلك، يستغل المهاجمون الملفات الثنائية الموقعة بشكل شرعي والمصداقية المرتبطة بهذه العلامات التجارية".
وعادة ما تكون ملفات ZIP الخبيثة المستضافة على منصات شرعية محمية بكلمة مرور لمنع الأدوات الآلية من فك ضغطها وتحليلها، ولكن هذه الملفات لم تكن كذلك، لأن البرامج الضارة كانت لديها بالفعل معدلات اكتشاف منخفضة للغاية بفضل تقنيات مكافحة الحماية من البيئة المعزولة وغيرها من تقنيات مكافحة التحليل.
وبعد حصوله على صلاحيات المسؤول، يُنشئ البرنامج الخبيث مهمة مجدولة تُنفذ ضمن حساب النظام المحلي بعد ثلاث دقائق من كل تشغيل للجهاز.
ولإضفاء الشرعية على المهمة، يُدرج البرنامج شركة مايكروسوفت كجهة مُنشئة لها، ويصفها بأنها مهمة خاصة ببرنامج ويندوز ميديا بلاير.
وذكر الباحثون أن "هذه الحملة تُظهر أمنًا تشغيليًا قويًا (OPSEC) من خلال تجنب البنية التحتية المخصصة للقيادة والسيطرة (C2)".
وبمجرد إنشاء الثبات، يقوم مكون المرحلة الثانية، YobaLoader، بزيارة قناة Telegram المسماة yoba_fanclub، وتنزيل صورة الملف الشخصي للقناة، ويستخدم جزءًا من الصورة لإنشاء اسم نطاق، بحيث يمكن للمشغل التبديل إلى نطاق جديد ببساطة عن طريق تغيير الصورة.
ومن ثم يقوم برنامج التحميل بالاستعلام عن هذا النطاق من خلال خدمة DNS عبر HTTPS من Google ويسترجع سجلًا مشفرًا، وبمجرد التحقق منه وفك تشفيره، يحتوي على رابط لملف مستضاف على Catbox، والذي يقوم بتنزيله.
أشارت الشركة إلى أن المشغل، بالاعتماد على بروتوكول DNS عبر HTTPS وخدمات استضافة الملفات الشائعة، يهدف إلى تجاوز مراقبة DNS السلبية وبعض الحمايات القائمة على البوابات، وجعل التمييز بين حركة البيانات ونشاط المستخدم العادي أكثر صعوبة.
ونظرًا لتغير النطاق تبعًا للصورة، فإن حظر خادم أو نطاق خبيث واحد لا يُسهم كثيرًا في إيقاف آلية التوزيع الأوسع.
في هذه الحملة، الحمولة النهائية هي برنامج تعدين العملات المشفرة XMRig، والذي يتم حقنه في عملية Windows، ويتصل بخادم التعدين الخاص به من خلال Tor ويتوقف مؤقتًا أثناء نشاط المستخدم على الكمبيوتر.
مع ذلك، يمكن لبرنامج التحميل تشغيل أي ملف تنفيذي أو نص برمجي PowerShell يرسله إليه المشغل، ويحذر الباحثون من أن الموجات المستقبلية قد تحمل عائلات برامج ضارة مختلفة.
وهذا يجعل برنامج التحميل أكثر أهمية من برنامج التعدين الذي شوهد في هذه الحملة، وتوصي شركة Check Point المؤسسات التي تجد Yoba على أنظمتها بالتعامل مع الإصابة على أنها اختراق أوسع والنظر إلى ما هو أبعد من اكتشاف أو إزالة XMRig.
اقرأ أيضًا:
ثقة عمياء.. امرأة تدفع حياتها ثمنا لنصائح "شات جي بي تي" الطبية

تابعونا على


01 نوفمبر 2026 10:22 م
01 نوفمبر 2026 08:39 م
01 نوفمبر 2026 07:34 م
01 نوفمبر 2026 01:11 م
01 نوفمبر 2026 01:29 م
31 أكتوبر 2026 02:03 م
31 أكتوبر 2026 07:38 م
31 أكتوبر 2026 03:05 م
أكثر الكلمات انتشاراً